
Drošība
PHP2Shell ievainojamības Area IT hostingā ir novērstas
21. oktobrī atklātās kritiskās PHP ievainojamības mūsu hostinga serveros novērsām nākamajā naktī. Klientiem pašiem nekas nav jādara.
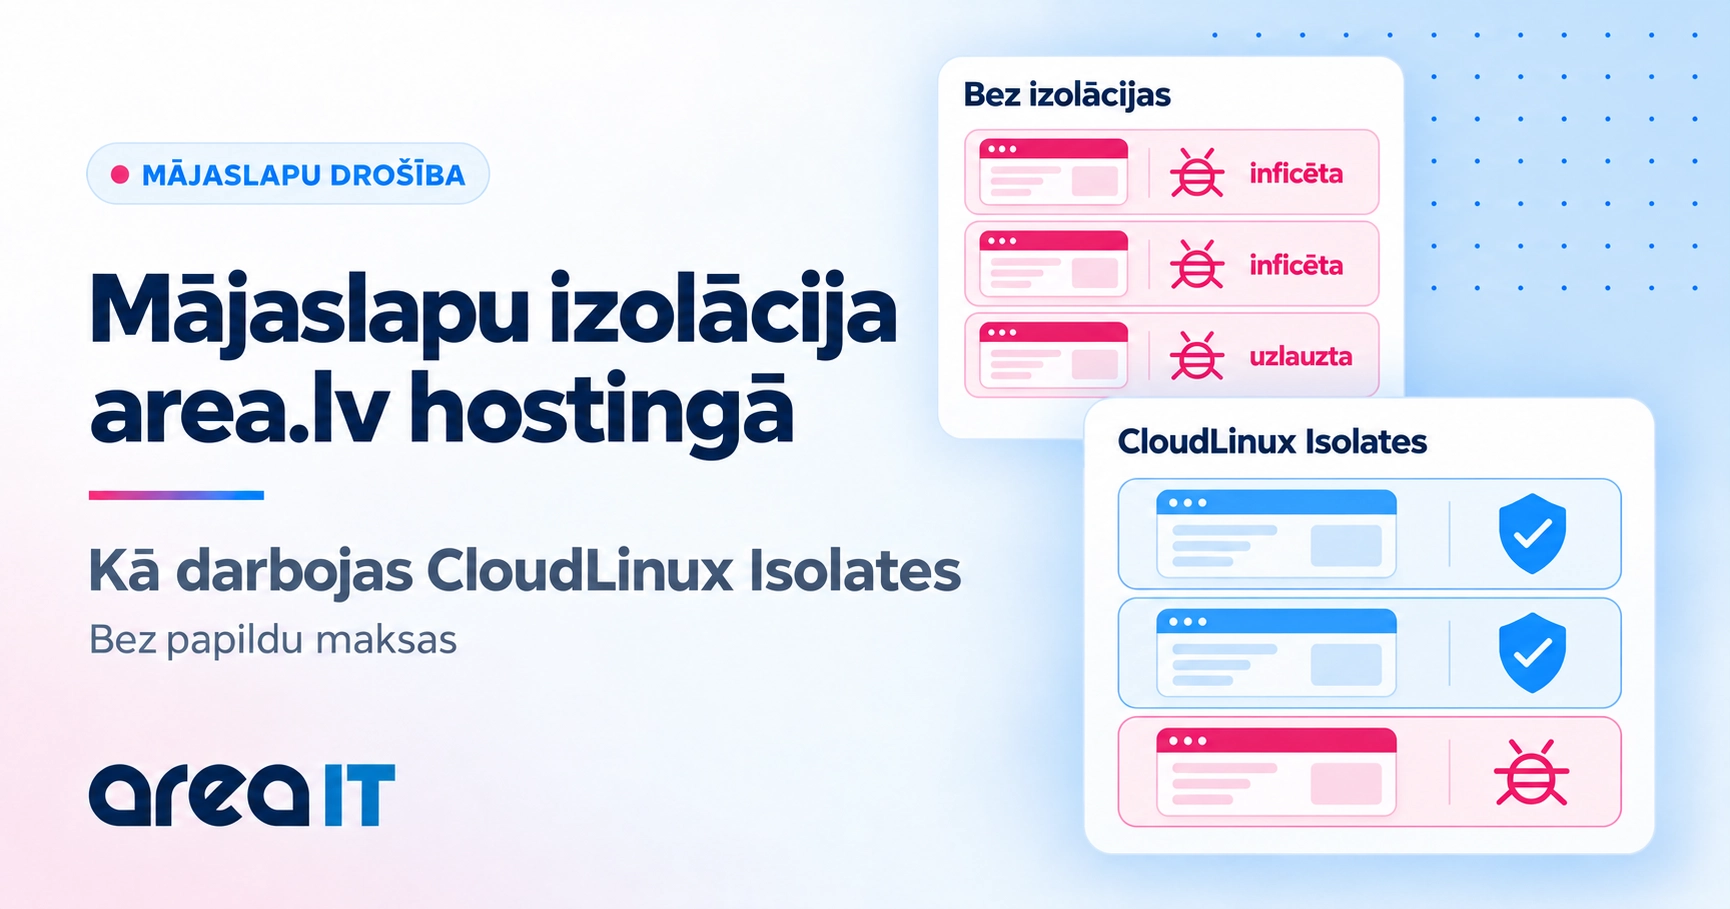
Mājaslapu izolācija ar CloudLinux Isolates | Area IT
Area IT hostingā tagad ir pieejama mājaslapu izolācija ar CloudLinux Isolates. Tā nodala vienā kontā izvietotas mājaslapas, lai vienas mājaslapas uzlaušana neskartu pārējās. Bez papildu maksas.
Monarx ļaunatūras aizsardzība tagad iekļauta Area IT hostingā
No 2026. gada oktobra visiem Area IT hostinga klientiem bez papildu maksas ir pieejama Monarx ļaunatūras aizsardzība. Tā palīdz atklāt kaitīgu kodu mājaslapu failos un automātiski to notīrīt vai izolēt.
Kāpēc WordPress vīruss atgriežas pēc dzēšanas un kā to notīrīt
Izdzēsāt inficēto failu, bet tas atkal ir vietā. Kā ļaunatūra nokļūst WordPress mājaslapā, kāpēc tā atjaunojas pēc dzēšanas un kā to notīrīt līdz galam.
cPGuard reCaptcha aizsardzība – efektīva drošība WordPress un CMS pieslēgšanās lapām
Mūsdienās gandrīz katra WordPress vai cita CMS sistēma regulāri saskaras ar automatizētiem uzbrukumiem. Ļaunprātīgi roboti nepārtraukti mēģina piekļūt administratora paneļiem, izmantojot brute-force un vārdnīcu uzbrukumus. Šādi uzbrukumi ne tikai apdraud…
Kā atpazīt pikšķerēšanas e-pastus un pasargāt savu kontu
Pēdējā laikā aktivizējušies krāpnieki, kuri mēģina iegūt e-pastu paroles, izmantojot viltus ziņojumus. Ja esat saņēmis e-pastu no “cPanel” vai “Webmail” par it kā epasta bloķēšanu vai līdzīgām problēmām, NEKĀDĀ GADĪJUMĀ…

WP Guardian – Tava WordPress drošības sargs
WordPress ir pasaulē populārākā satura vadības sistēma, taču tieši tās popularitāte padara to par biežu mērķi hakeriem. Neatjaunināti spraudņi, tēmas vai pat WordPress kodols var radīt ievainojamības, kas apdraud ne…
Joomla 3.4.6 – svarīgs drošības atjauninājums
Ir izlaists kritisks drošības atjauninājums populārajai saturvadības sistēmai Joomla. Ņemot vērā ievainojamības nopietnību, iesakam atjaunināt Joomla uz jaunāko versiju (3.4.6) pēc iespējas ātrāk. Sīkāka informācija: https://www.joomla.org/announcements/release-news/5641-joomla-3-4-6-released.html Minētā ievainojamība ietekmē visas…
Kā nomainīt WordPress administrācijas URL, lai novērstu brute-force uzbrukumus
Pēdējā laikā WordPress brute-force uzbrukumi ir kļuvuši ļoti izplatīti un, ja Jūs izmantojat WordPress, arī Jūsu mājaslapa ir pakļauta riskam. Viens no problēmas galvenajiem cēloņiem ir apstāklis, ka WordPress mājaslapas…
WordPress 4.2.1 – drošības atjauninājums
Ir izlaists kritisks drošības atjauninājums populārajai saturvadības sistēmai WordPress. Ņemot vērā ievainojamības nopietnību, iesakam atjaunināt WordPress uz jaunāko versiju (4.2.1) pēc iespējas ātrāk. Sīkāka informācija: https://wordpress.org/news/2015/04/wordpress-4-2-1/