PHP drošības ievainojamības PHP2Shell.
Zināmais uzbrukuma paņēmiens mūsu serveros jau ir bloķēts, PHP labojumus uzstādīsim, tiklīdz tie būs pieejami.
21. oktobrī PHP izstrādātāji paziņoja par divām kritiskām PHP drošības ievainojamībām (CVE-2026-109618 un CVE-2026-109619), ko dēvē arī par PHP2Shell. Par tām brīdina arī CERT.LV. PHP izmanto daudzas mājaslapas, tostarp WordPress, Joomla un interneta veikalus, tāpēc ievainojamības skar arī hostinga pakalpojumu sniedzējus, kuru serveros darbojas skartās PHP versijas.
Pašlaik zināmais uzbrukuma paņēmiens izmanto PHP funkciju, kas nodrošina failu augšupielādes progresa uzskaiti. Visos mūsu hostinga serveros šo funkciju izslēdzām jau ievainojamību paziņošanas dienā un pārbaudījām, ka iestatījums ir spēkā arī klientu kontos. Papildus tam serveru ugunsmūris bloķē zināmos uzbrukuma pieprasījumus, pirms tie sasniedz PHP. Šādus mēģinājumus mūsu serveros jau esam konstatējuši, un tie ir bloķēti. Pašu failu augšupielādi šīs izmaiņas neaptur, taču atsevišķās vietnēs var nebūt pieejama augšupielādes progresa josla.
Šie pasākumi samazina risku, taču pilnīgai abu ievainojamību novēršanai ir nepieciešams PHP atjauninājums. Publiski demonstrētais uzbrukums attiecas uz konfigurāciju, kurā PHP darbojas kā Apache tīmekļa servera modulis. Mūsu serveros PHP darbojas caur LiteSpeed, tomēr arī šo vidi PHP izstrādātāji uzskata par iespējami skartu. Tāpēc LiteSpeed izmantošanu neuzskatām par aizstājēju drošības atjauninājumam.
Labotās PHP pakotnes mūsu serveriem sagatavo CloudLinux, kura PHP versijas mēs izmantojam. CloudLinux pakāpeniski izlaiž labojumus arī vecākajām versijām. Tiklīdz būs pieejami mūsu serveros izmantotajām versijām paredzētie labojumi, tos uzstādīsim un atjaunināsim šo paziņojumu.
Mēs ikdienā uzraugām, vai mājaslapās neparādās jauni aizdomīgi faili. Šobrīd nekas neliecina, ka šo ievainojamību dēļ būtu cietusi kāda vietne mūsu serveros.
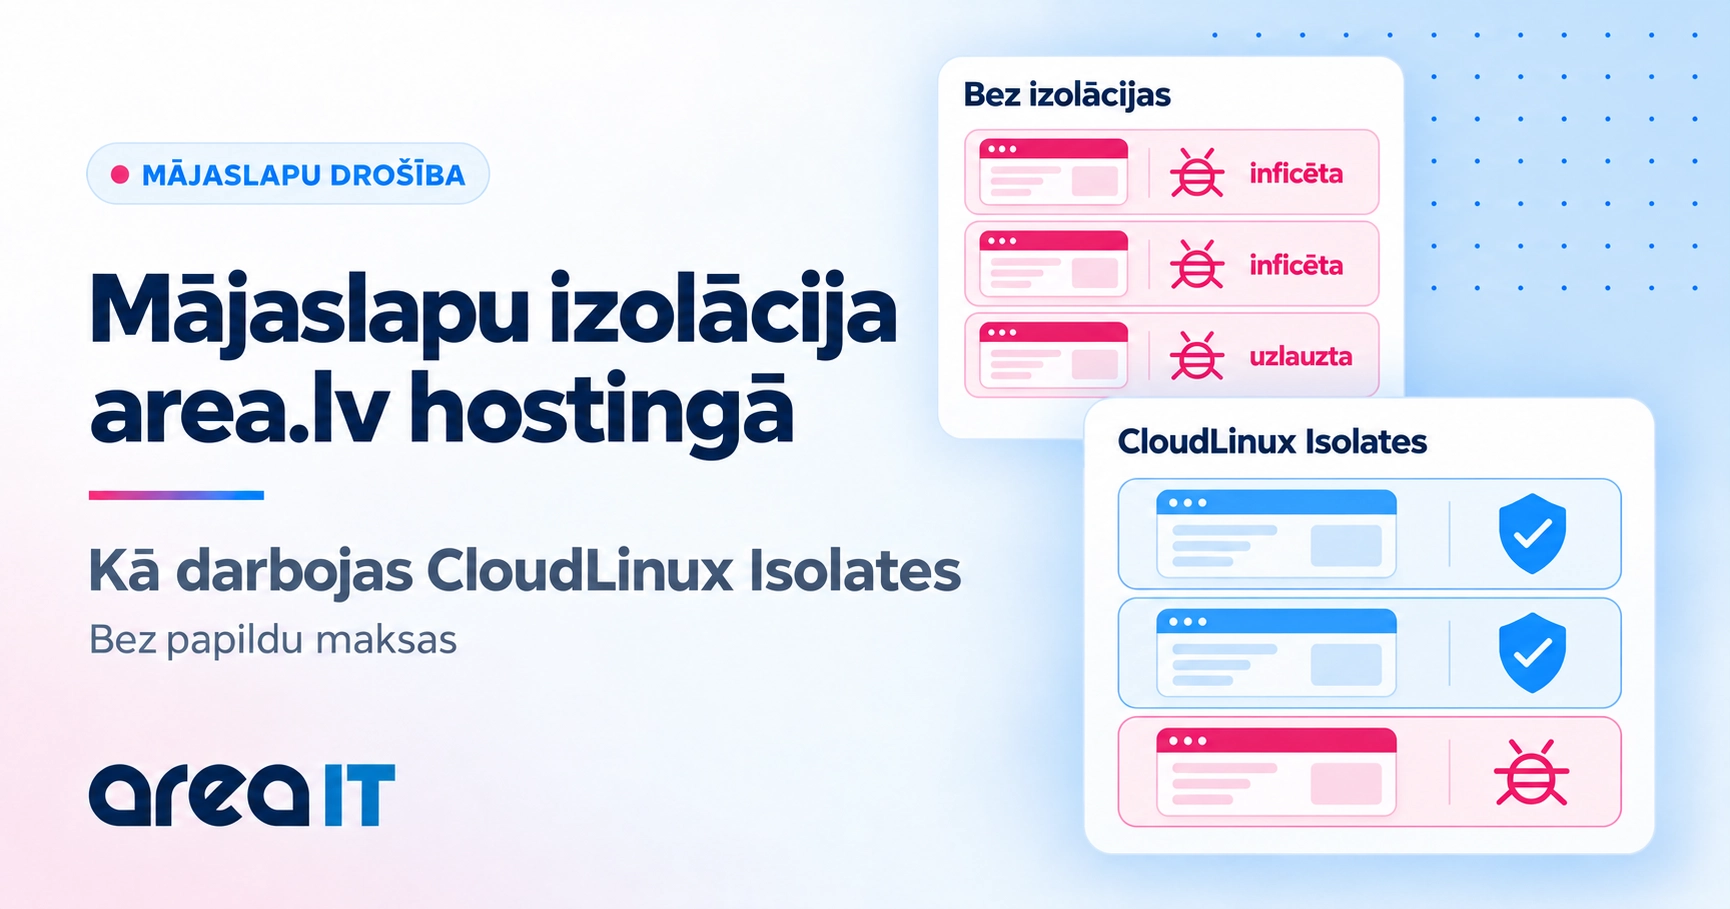
Area IT hostingā tagad ir pieejama mājaslapu izolācija ar CloudLinux Isolates. Tā nodala vienā kontā izvietotas mājaslapas, lai vienas mājaslapas uzlaušana neskartu pārējās. Bez papildu maksas.
No 2026. gada oktobra visiem Area IT hostinga klientiem bez papildu maksas ir pieejama Monarx ļaunatūras aizsardzība. Tā palīdz atklāt kaitīgu kodu mājaslapu failos un automātiski to notīrīt vai izolēt.
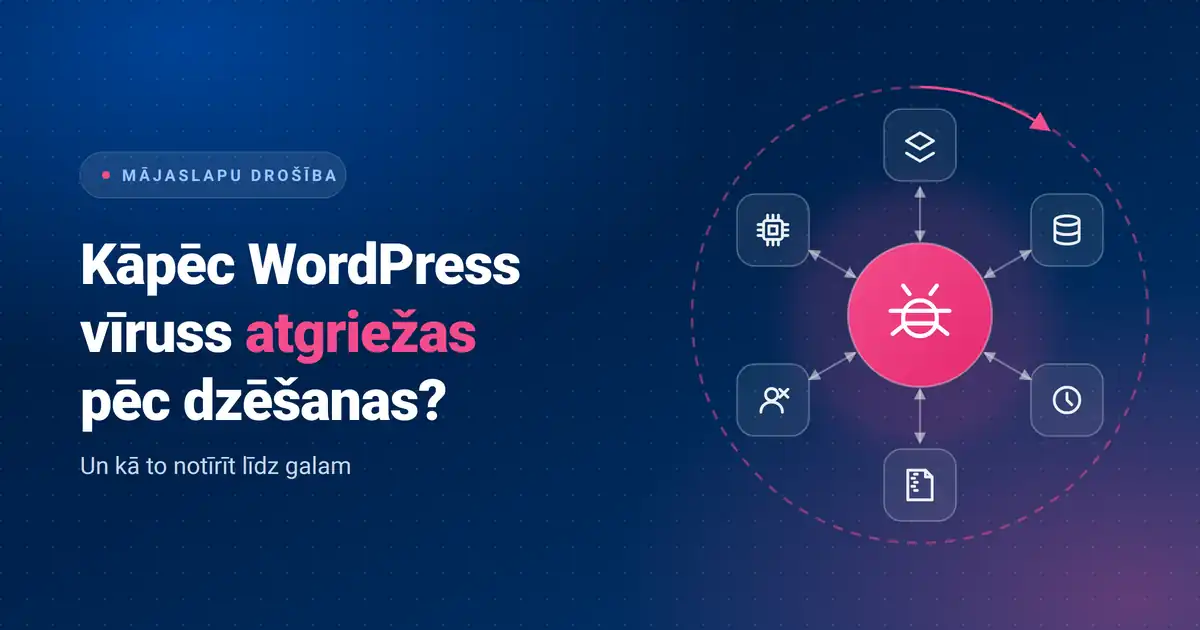
Izdzēsāt inficēto failu, bet tas atkal ir vietā. Kā ļaunatūra nokļūst WordPress mājaslapā, kāpēc tā atjaunojas pēc dzēšanas un kā to notīrīt līdz galam.
Regulāra WordPress vietnes atjaunināšana ir viens no svarīgākajiem vietnes uzturēšanas darbiem. Jāatjaunina ne tikai pati WordPress sistēma, bet arī instalētie spraudņi (plugins) un dizaina tēmas (themes). Smart Update ļauj pārbaudīt WordPress atjauninājumus, pirms tie tiek piemēroti reālajai jeb produkcijas vietnei.
Ja jums ir mājaslapa, tā, visticamāk, ir uzbūvēta ar kāda satura pārvaldības sistēmas (CMS) palīdzību, visbiežāk tas ir WordPress vai Joomla. CMS ir mājaslapas “pamatne”, savukārt spraudņi un paplašinājumi ir papildu programmas, kas pievieno mājaslapai vai interneta veikalam funkcijas piemēram, kontaktformu, veikala grozu u. c. Kāpēc ir svarīgi veikt atjauninājumus Gan pati CMS, gan katrs […]
Mājaslapa joprojām ir aktuāla digitāla platforma, kas apkopo uzņēmuma preces vai pakalpojumus un tā stāstu vienuviet. Daudziem maziem uzņēmumiem un individuāliem komersantiem šādas platformas joprojām nav, jo profesionāls izstrādātājs ir dārgs. Apgūt WordPress no nulles var būt laikietilpīgi un neinteresanti. Un bieži vien nav pat skaidrs, ar ko sākt vai ko tieši vajag. Extendify risina […]
Mūsdienās gandrīz katra WordPress vai cita CMS sistēma regulāri saskaras ar automatizētiem uzbrukumiem. Ļaunprātīgi roboti nepārtraukti mēģina piekļūt administratora paneļiem, izmantojot brute-force un vārdnīcu uzbrukumus. Šādi uzbrukumi ne tikai apdraud mājaslapu un interneta veikalu drošību, bet arī ievērojami noslogo serveri. Šeit palīdz cPGuard reCaptcha Protection — moderns un automatizēts captcha aizsardzības risinājums, kas paredzēts WordPress […]